Seit Mitte Oktober werden in hunderten Supermärkten in Europa die Kühlanlagen von außen manipuliert. Betroffen sind unter anderem Frankreich, Belgien, die Niederlande, Schweden und auch Deutschland. Die Angreifer schalten die Anlagen dabei nicht einfach ab. Sie aktivieren aus der Ferne den Abtau- oder Heizmodus. Die Temperatur in den Truhen steigt dann teils auf bis zu 50 Grad. Fleisch, Milchprodukte und Tiefkühlware verderben tonnenweise, in einzelnen Fällen kam es sogar zu Schwelbränden. Ein Bekennerschreiben gibt es nicht, ein Lösegeld wird auch nicht gefordert. Es geht offenbar um reine Sabotage.
Die Ursache ist banal, denn die Steuerungen hingen direkt am Internet, damit Techniker sie aus der Ferne warten konnten. Die Angreifer haben sie mit automatisierten Werkzeugen aufgespürt und sind über veraltete Software oder nie geänderte Standardpasswörter hineingekommen.
Wer die Cloud kontrolliert, kontrolliert deine Anlage
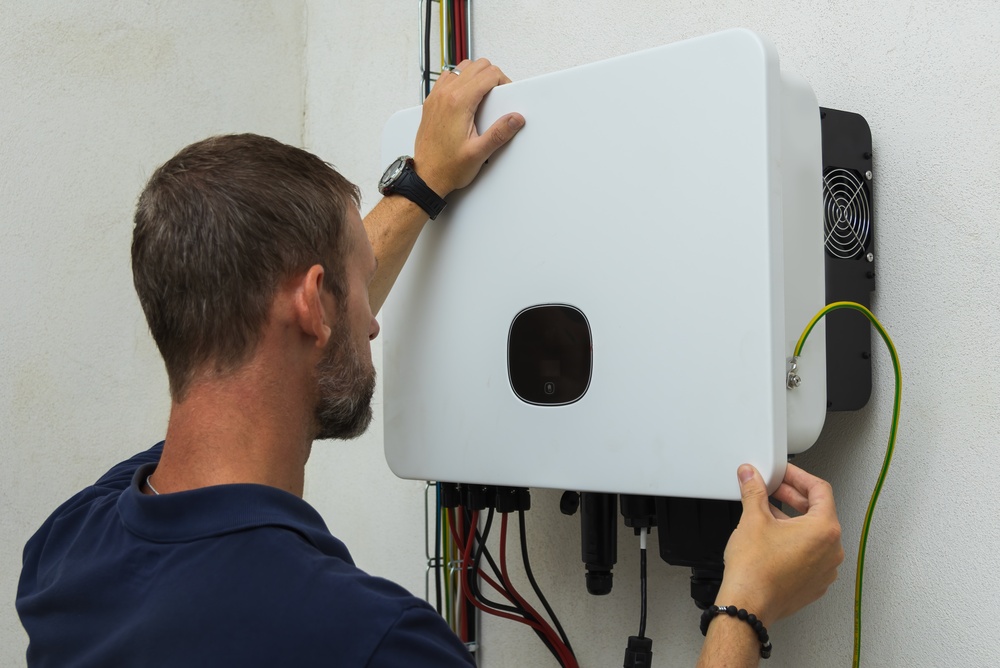
Und wie kann dich das betreffen? Ein Wechselrichter ist technisch nichts anderes als eine Kühlsteuerung im Supermarkt: ein vernetzter Computer, der ein physisches System steuert. Bei dir zu Hause bestimmt er, wie viel Strom fließt, wann dein Speicher lädt und ob deine Anlage überhaupt einspeist.
Viele Wechselrichter auf dem Markt sind dauerhaft mit den Servern des jeweiligen Herstellers verbunden, der sogenannten „Cloud“. Über diese Verbindung kommen nicht nur die Ertragsdaten in deine App. Der Hersteller kann darüber auch Befehle senden und neue Firmware aufspielen. Wer diese Plattform kontrolliert, kontrolliert also auch deine Anlage. Und nicht nur deine, sondern alle Anlagen gleichzeitig.
Dass das keine Theorie ist, zeigen diese drei Fälle:
- Sungrow, 2026: Ein Sicherheitsforscher hat im Sommer in der Plattform iSolarCloud eine Lücke gefunden, über die er sich ohne Passwort bis in die Admin-Konten des Herstellers durcharbeiten konnte. Laut ZfK wären damit rund 18 Gigawatt Erzeugungsleistung in Europa steuerbar gewesen: Anlagen starten und stoppen, Speicher steuern, Firmware aufspielen. Zum Vergleich: Das europäische Stromnetz ist darauf ausgelegt, einen plötzlichen Ausfall von 3 Gigawatt abzufangen.
- Deye, 2024: Der Hersteller hat bei Kunden in den USA, Großbritannien und Pakistan aus der Ferne Wechselrichter deaktiviert. Hintergrund war ein Streit über Vertriebswege. Die Anlagenbesitzer hatten damit überhaupt nichts zu tun.
- Versteckte Funkmodule, 2025: Nach einem Bericht von Reuters haben US-Experten in chinesischen Wechselrichtern Kommunikationsbauteile gefunden, die in keiner Dokumentation auftauchten.
Das Problem ist also nicht nur ein schlechtes Passwort an deinem Router. Bei einer „Cloud“ liegt der Generalschlüssel zu Hunderttausenden Anlagen an einer einzigen Stelle: beim Hersteller. Diesen Schlüssel haben auch seine Dienstleister, jeder Angreifer, der dort einbricht und im Zweifel die Regierung des Landes, in dem der Hersteller sitzt.
Das BSI warnt: PV-Anlagen raus aus dem Internet
Das ist übrigens nicht nur unsere Meinung. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt seit Monaten immer deutlicher.
Im Juni 2026 haben das BSI und das Bundesamt für Verfassungsschutz einen gemeinsamen Sicherheitshinweis veröffentlicht: Russische Cyberakteure klären demnach gezielt Photovoltaikanlagen auf, „die ungeschützt mit dem Internet verbunden sind“. Im Fokus stehen Monitoring-Systeme, „die auch steuernden Zugriff auf die Anlagen erlauben“. Bei einem Teil der Anlagen war der Zugriff sogar ohne Zugangsdaten möglich.
Im Oktober hat das BSI mit der Empfehlung BSI-CS 154 nachgelegt. Laut Solarserver nennt das Amt die Trennung vom Internet darin „den wichtigsten und zugleich einfachsten Schutz“. Betreiber sollen prüfen, ob eine Anbindung an die Herstellercloud überhaupt dauerhaft nötig ist und idealerweise auf einen rein lokalen Betrieb umstellen, um Risiken durch „nicht vertrauenswürdige Herstellerdienste“ zu vermeiden. Für den Zugriff von außen ist mindestens ein VPN Pflicht.
Auch für dich als Privathaushalt ist die Empfehlung des BSI eindeutig: PV-Anlagen, Speicher und Wärmepumpen sollten „nach Möglichkeit ausschließlich lokal, also ohne Erreichbarkeit aus dem Internet“ betrieben werden.
Unsere Haltung: Deine Anlage gehört dir
„Cloud“ heißt im Grunde nichts anderes als: der Computer von jemand anderem, mit dessen Regeln. Für deine Fotos mag das in Ordnung sein. Für ein Gerät, das Strom in dein Haus und ins öffentliche Netz speist, ist es das nicht.
Dazu kommt die Abhängigkeit. Stellt ein Hersteller seinen Dienst ein, ändert er die Bedingungen oder geht er pleite, verlierst du Funktionen, für die du längst bezahlt hast. Eine Anlage, die 20 Jahre und länger laufen soll, sollte also nicht an der Geschäftspolitik eines Serverbetreibers hängen.
Deshalb empfehlen wir bei AmpereHouse Wechselrichter, die ohne fremde Infrastruktur voll funktionieren.
Warum wir auf Fronius setzen
Wir setzen auf Wechselrichter von Fronius und das aus zwei Gründen.
Ein europäisches Produkt
Fronius ist ein Familienunternehmen aus Oberösterreich und entwickelt sowie fertigt dort. Damit gelten europäisches Recht und europäische Aufsicht und du bist nicht von Akteuren außerhalb der EU abhängig.
Volle Funktion ohne „Cloud“
Einen Fronius-Wechselrichter kannst du lokal einrichten und betreiben. Er bringt eine eigene Weboberfläche mit und stellt seine Daten über offene, lokale Schnittstellen bereit (Modbus TCP und die Fronius Solar API). So kannst du ihn auch in Hausautomationen wie Home Assistant einbinden, ganz ohne Umweg über fremde Server.
Fronius bietet zwar auch ein eigenes Portal an (Solar.web), die Nutzung ist aber freiwillig. Für die Garantie von bis zu zehn Jahren reicht eine einmalige Registrierung auf der Fronius-Webseite. Dafür gibst du die Seriennummer vom Typenschild, das Installationsdatum und deinen Installateur an. Der Wechselrichter selbst muss dafür nicht verbunden sein.
„Und wie sehe ich dann unterwegs meine Erträge?“
Über einen verschlüsselten VPN-Zugang zu deinem Heimnetz. Damit öffnest du die Oberfläche deines Wechselrichters von unterwegs, genauso, als wärst du zu Hause. Der entscheidende Unterschied zur „Cloud“: Es gibt keine zentrale Plattform, über die ein Angreifer tausende Anlagen auf einmal erreicht.
Welche Lösung zu dir passt, hängt von deinem Netz und deinen Geräten ab. Bei der Einrichtung helfen wir dir gern.
Übrigens: Wo der Netzbetreiber künftig steuernd eingreifen darf, etwa bei der Begrenzung von Einspeisespitzen, läuft das über das Smart-Meter-Gateway mit BSI-zertifizierter Sicherheit. Auch dafür braucht es keine Hersteller-„Cloud“.
Was du heute schon tun kannst
Wenn deine Anlage bereits läuft, schau dir bitte diese Punkte an:
- Keine Portfreigaben: Dein Wechselrichter sollte aus dem Internet nicht direkt erreichbar sein. Schau in deinem Router nach Portweiterleitungen.
- „Cloud“ hinterfragen: Brauchst du die Verbindung zum Herstellerportal für den Betrieb wirklich? Falls nicht: trennen.
- Passwörter ändern: Standardzugänge deaktivieren, starke Passwörter setzen.
- Updates einspielen: Auch ohne „Cloud“ braucht die Firmware Pflege. Bei Fronius geht das auch lokal über die Weboberfläche.
- Netz trennen: Wechselrichter, Speicher und Wärmepumpe am besten in ein eigenes Netzsegment packen, getrennt von Laptops und Smartphones.
Kurz gesagt
Die Angriffe auf die Supermärkte zeigen, was passiert, wenn Steuertechnik ungeschützt am Netz hängt: Ein paar automatisierte Werkzeuge reichen, um in ganz Europa echten Schaden anzurichten. Bei Photovoltaik geht es aber nicht um verdorbenen Joghurt, sondern um die Stabilität unseres Stromnetzes.
Unsere Haltung ist klar: Wechselrichter und andere Infrastruktur gehören nicht in die „Cloud“. Mit einem europäischen Wechselrichter und einem eigenen VPN-Zugang verlierst du keine Funktion und gewinnst viel Sicherheit.
Du möchtest deine Anlage umstellen oder neu planen? Buch dir einfach ein Gespräch, wir sind für dich da.